Domain databanken.de kaufen?
Wir ziehen mit dem Projekt
databanken.de um.
Sind Sie am Kauf der Domain
databanken.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain databanken.de kaufen?
Wie funktioniert eine DNS Abfrage?
Wie funktioniert eine DNS Abfrage? DNS steht für Domain Name System und dient dazu, Domainnamen in IP-Adressen aufzulösen. Wenn ein Benutzer eine Website besuchen möchte, sendet sein Gerät eine Anfrage an den DNS-Server, um die IP-Adresse der Website zu erhalten. Der DNS-Server sucht dann in seiner Datenbank nach der entsprechenden IP-Adresse und sendet sie zurück an das Gerät des Benutzers. Auf diese Weise kann der Benutzer die gewünschte Website über die IP-Adresse aufrufen. **
Wird die DNS-Abfrage im Tor-Netzwerk verschlüsselt?
Ja, die DNS-Abfragen im Tor-Netzwerk werden verschlüsselt. Tor verwendet das DNS-over-HTTPS (DoH)-Protokoll, um die DNS-Anfragen zu verschlüsseln und den Datenschutz zu gewährleisten. Dadurch wird verhindert, dass Dritte die DNS-Anfragen abfangen oder überwachen können. **
Ähnliche Suchbegriffe für Dns
Top-Angebote
Produkte zum Begriff Dns:
-
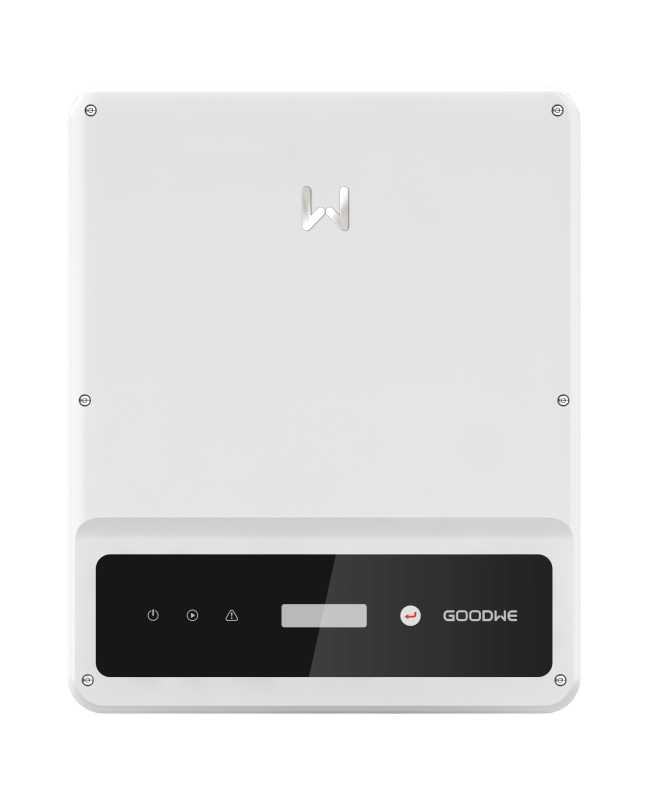
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erfolgt die DNS-Verwaltung einer Domain in Plesk?
In Plesk erfolgt die DNS-Verwaltung einer Domain über das DNS-Modul. Dort können verschiedene DNS-Einträge wie A-, CNAME-, MX- oder TXT-Records erstellt, bearbeitet oder gelöscht werden. Zudem können auch Nameserver-Einstellungen vorgenommen werden, um die DNS-Auflösung zu steuern. **
-
Sind die DNS-Daten von Cloudflare einfach verschwunden?
Nein, die DNS-Daten von Cloudflare sind nicht einfach verschwunden. Cloudflare ist ein Content Delivery Network (CDN) und Domain Name System (DNS) Anbieter, der weltweit verteilte Server verwendet, um Inhalte schneller bereitzustellen und DNS-Anfragen zu beantworten. Es kann jedoch vorkommen, dass es zu vorübergehenden Ausfällen oder Störungen kommt, die zu einer vorübergehenden Nichtverfügbarkeit der DNS-Daten führen können. **
-
Wie kann ich die DNS-Verwaltung bei MC Host24 ändern?
Um die DNS-Verwaltung bei MC Host24 zu ändern, musst du dich in dein Kundenkonto einloggen und den Bereich "Domainverwaltung" aufrufen. Dort kannst du die gewünschten DNS-Einstellungen vornehmen, wie zum Beispiel die Änderung der Nameserver oder das Hinzufügen von DNS-Einträgen. Nachdem du die gewünschten Änderungen vorgenommen hast, musst du diese speichern und die Änderungen werden in der Regel innerhalb von 24 Stunden wirksam. **
-
Wie beeinflusst die Konfiguration von DNS-Einträgen die Leistung und Sicherheit von Netzwerken und welche Best Practices sollten bei der Verwaltung von DNS-Servern beachtet werden?
Die Konfiguration von DNS-Einträgen beeinflusst die Leistung und Sicherheit von Netzwerken, da sie die Zuverlässigkeit und Geschwindigkeit der Namensauflösung beeinflusst. Eine falsche Konfiguration kann zu Verzögerungen oder Ausfällen führen, während eine korrekte Konfiguration die Netzwerkleistung verbessert. Best Practices bei der Verwaltung von DNS-Servern umfassen die regelmäßige Aktualisierung von DNS-Einträgen, die Implementierung von Sicherheitsmaßnahmen wie DNSSEC zur Verhinderung von Spoofing und Man-in-the-Middle-Angriffen, die Segmentierung von DNS-Servern, um Angriffe zu isolieren, und die Überwachung der DNS-Serverleistung, um Probleme frühzeitig zu erkennen und zu beheben. Darüber h **

Wie beeinflusst die Konfiguration von DNS-Einträgen die Leistung und Sicherheit von Netzwerken und welche Best Practices sollten bei der Verwaltung von DNS-Servern beachtet werden?
Die Konfiguration von DNS-Einträgen beeinflusst die Leistung und Sicherheit von Netzwerken, da sie die Zuverlässigkeit der Namensauflösung und die Erreichbarkeit von Ressourcen beeinflusst. Eine falsche Konfiguration kann zu langsamen Auflösungszeiten, Ausfällen und Sicherheitslücken führen. Best Practices bei der Verwaltung von DNS-Servern umfassen die regelmäßige Aktualisierung von Einträgen, die Implementierung von Sicherheitsmaßnahmen wie DNSSEC und die Überwachung der Serverleistung, um Engpässe frühzeitig zu erkennen. Zudem ist es wichtig, die Zugriffsrechte auf die DNS-Server zu beschränken und regelmäßige Backups der Konfiguration und Zone-Dateien durchzuführen, um im F **
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Dns:
-
Wie funktioniert eine DNS Abfrage?
Wie funktioniert eine DNS Abfrage? DNS steht für Domain Name System und dient dazu, Domainnamen in IP-Adressen aufzulösen. Wenn ein Benutzer eine Website besuchen möchte, sendet sein Gerät eine Anfrage an den DNS-Server, um die IP-Adresse der Website zu erhalten. Der DNS-Server sucht dann in seiner Datenbank nach der entsprechenden IP-Adresse und sendet sie zurück an das Gerät des Benutzers. Auf diese Weise kann der Benutzer die gewünschte Website über die IP-Adresse aufrufen. **
-
Wird die DNS-Abfrage im Tor-Netzwerk verschlüsselt?
Ja, die DNS-Abfragen im Tor-Netzwerk werden verschlüsselt. Tor verwendet das DNS-over-HTTPS (DoH)-Protokoll, um die DNS-Anfragen zu verschlüsseln und den Datenschutz zu gewährleisten. Dadurch wird verhindert, dass Dritte die DNS-Anfragen abfangen oder überwachen können. **
-
Wie erfolgt die DNS-Verwaltung einer Domain in Plesk?
In Plesk erfolgt die DNS-Verwaltung einer Domain über das DNS-Modul. Dort können verschiedene DNS-Einträge wie A-, CNAME-, MX- oder TXT-Records erstellt, bearbeitet oder gelöscht werden. Zudem können auch Nameserver-Einstellungen vorgenommen werden, um die DNS-Auflösung zu steuern. **
-
Sind die DNS-Daten von Cloudflare einfach verschwunden?
Nein, die DNS-Daten von Cloudflare sind nicht einfach verschwunden. Cloudflare ist ein Content Delivery Network (CDN) und Domain Name System (DNS) Anbieter, der weltweit verteilte Server verwendet, um Inhalte schneller bereitzustellen und DNS-Anfragen zu beantworten. Es kann jedoch vorkommen, dass es zu vorübergehenden Ausfällen oder Störungen kommt, die zu einer vorübergehenden Nichtverfügbarkeit der DNS-Daten führen können. **
Ähnliche Suchbegriffe für Dns
-
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Handbuch Organisation und Verwaltung in der KitaHandbuch Organisation und Verwaltung in der Kita , Die Leitung von Kindertageseinrichtungen ist mittlerweile eine komplexe und anspruchsvolle Aufgabe. So gilt es, fachlich den gestiegenen Erwartungen von Politik, Eltern und der gesamten Öffentlichkeit ebenso zu entsprechen wie den Anforderungen von Gesetzgebung und Verwaltung. Die Herausforderungen sind enorm, die Problemstellungen alles andere als trivial, denn Kita-Leitungen sind nicht nur verwaltend tätig. Sie agieren gleichzeitig als Personalmanager:innnen, als Organisations- und Projektentwickler:innen, als Planungschef:innen, als Kommunikationsmanager:innen sowie als Außenpolitiker:innen im Kontakt mit diverseren Institutionen und Stakeholdern. Das "Handbuch Organisation und Verwaltung in der Kita" führt Sie in wesentliche Handlungsfelder der Kita-Administration ein und gibt Ihnen nützliche Tipps zur Bewältigung Ihrer Aufgaben an die Hand. Aus dem Inhalt: - Buchführung, Budgetplanung und Controlling - Strategisches Management für Kitas - Organisationskultur und Organisationsentwicklung - Selbstführung: Eigene Kompetenzen weiterentwickeln NEU in der 2. Auflage: - Finanzen in der Kita - Neue Gesetzgebungen werden berücksichtigt , Rück- & Bremsleuchten > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20241001, Redaktion: Christa, Harald, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 720, Fachschema: Kindertagesheim~Kindertagesstätte - Hort~KITA~Kita~Pädagogik / Kindergarten, Vorschulalter~Recht~Schule / Verwaltung, Organisation, Fachkategorie: Recht bestimmter Jurisdiktionen und bestimmter Rechtsgebiete, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 236, Breite: 170, Höhe: 48, Gewicht: 1364, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich die DNS-Verwaltung bei MC Host24 ändern?
Um die DNS-Verwaltung bei MC Host24 zu ändern, musst du dich in dein Kundenkonto einloggen und den Bereich "Domainverwaltung" aufrufen. Dort kannst du die gewünschten DNS-Einstellungen vornehmen, wie zum Beispiel die Änderung der Nameserver oder das Hinzufügen von DNS-Einträgen. Nachdem du die gewünschten Änderungen vorgenommen hast, musst du diese speichern und die Änderungen werden in der Regel innerhalb von 24 Stunden wirksam. **
-
Wie beeinflusst die Konfiguration von DNS-Einträgen die Leistung und Sicherheit von Netzwerken und welche Best Practices sollten bei der Verwaltung von DNS-Servern beachtet werden?
Die Konfiguration von DNS-Einträgen beeinflusst die Leistung und Sicherheit von Netzwerken, da sie die Zuverlässigkeit und Geschwindigkeit der Namensauflösung beeinflusst. Eine falsche Konfiguration kann zu Verzögerungen oder Ausfällen führen, während eine korrekte Konfiguration die Netzwerkleistung verbessert. Best Practices bei der Verwaltung von DNS-Servern umfassen die regelmäßige Aktualisierung von DNS-Einträgen, die Implementierung von Sicherheitsmaßnahmen wie DNSSEC zur Verhinderung von Spoofing und Man-in-the-Middle-Angriffen, die Segmentierung von DNS-Servern, um Angriffe zu isolieren, und die Überwachung der DNS-Serverleistung, um Probleme frühzeitig zu erkennen und zu beheben. Darüber h **
-
Wie beeinflusst die Konfiguration von DNS-Einträgen die Leistung und Sicherheit von Netzwerken und welche Best Practices sollten bei der Verwaltung von DNS-Servern beachtet werden?
Die Konfiguration von DNS-Einträgen beeinflusst die Leistung und Sicherheit von Netzwerken, da sie die Zuverlässigkeit der Namensauflösung und die Erreichbarkeit von Ressourcen beeinflusst. Eine falsche Konfiguration kann zu langsamen Auflösungszeiten, Ausfällen und Sicherheitslücken führen. Best Practices bei der Verwaltung von DNS-Servern umfassen die regelmäßige Aktualisierung von Einträgen, die Implementierung von Sicherheitsmaßnahmen wie DNSSEC und die Überwachung der Serverleistung, um Engpässe frühzeitig zu erkennen. Zudem ist es wichtig, die Zugriffsrechte auf die DNS-Server zu beschränken und regelmäßige Backups der Konfiguration und Zone-Dateien durchzuführen, um im F **
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.